Управление системными пользователями
Для доступа к разделу у пользователя должна быть роль Администратор
Системные учётные записи дают доступ к панели управления:
- роль
администратордает право управления настройками системы. - роль
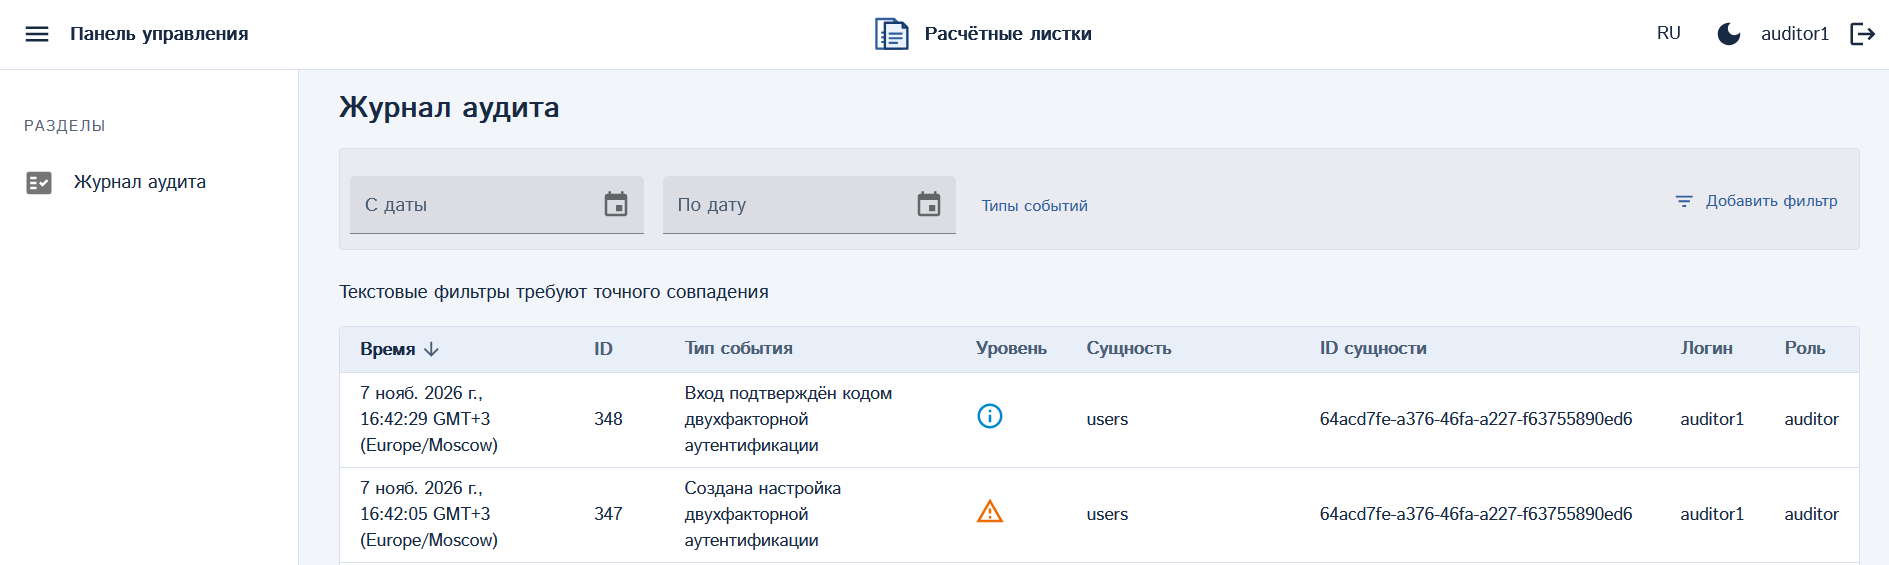
аудиторимеет доступ только к журналу аудита с правом чтения.
Создание учётной запись
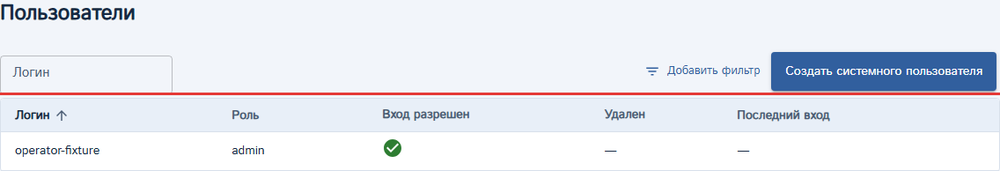
- Откройте раздел Пользователи и нажмите на кнопку Создать системного пользователя.
- Введите значение в поле Логин.
- Выберите роль Администратор или Аудитор.
- Нажмите Создать.
- Сохраните показанный Временный пароль и передайте его новому пользователю безопасным способом.
Временный пароль виден только один раз, пока открыто диалоговое окно создания учетной записи. Если закрыть окно или обновить страницу, увидеть его снова будет нельзя. При первом входе новый пользователь должен сменить пароль и настроить приложение для получения одноразовых кодов для входа. Создание системной учетной записи может быть ограничено действующей лицензией, если достигнут лимит системных пользователей для выданной лицензии.
Изменение пароля или секретного ключа TOTP
Администратор приложения может изменить пароль или TOTP в карточке пользователя. Если он не может войти в панель, системный администратор может выполнить аварийное восстановление через CLI.
Откройте карточку пользователя, чтобы проверить роль, состояние доступа и даты. Нажмите Сбросить пароль, чтобы выдать новый временный пароль. Сброс завершит активные сеансы и потребует сменить пароль при следующем входе, но не сбросит TOTP.
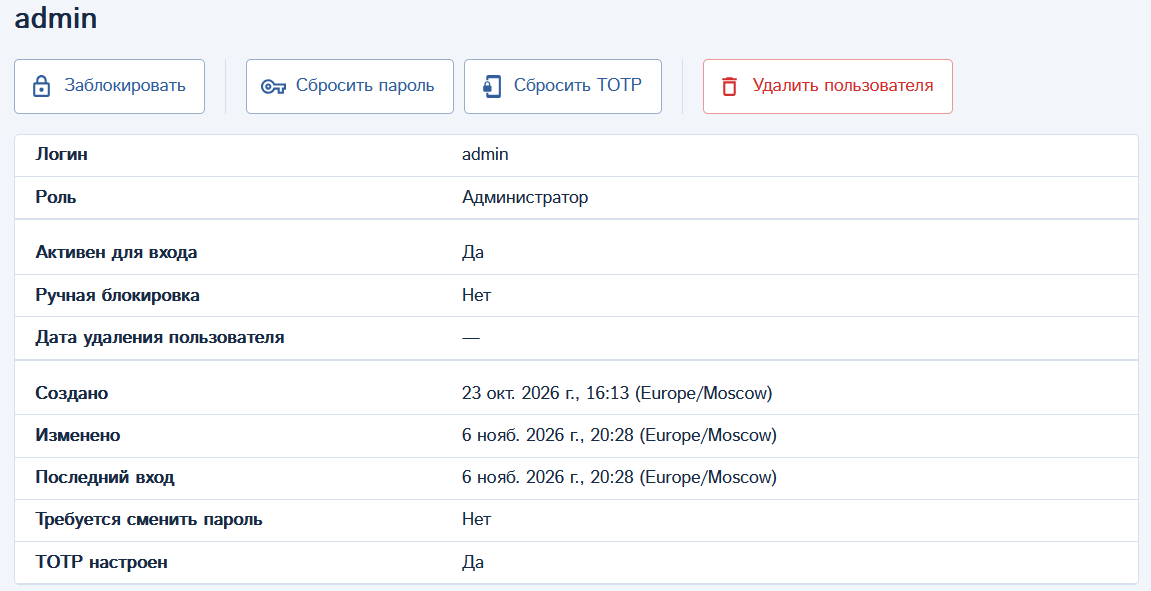
Нажмите Сбросить TOTP, укажите причину и подтвердите действие, если пользователь потерял приложение с кодами. Сеансы завершатся, а при следующем входе пользователь настроит новый код подтверждения.
Блокировка или удаление
После удаления восстановить учетную запись будет нельзя. Учетная запись останется в системе с пометкой удаления, она используется для исторической хронологии в истории аудита. Учетная запись с пометкой удаления не может быть использована для входа или любых других операций. Перед удалением убедитесь, что удаляемая учётная запись больше не потребуется.
Чтобы ограничить доступ для конкретной учетной записи системного пользователя используйте команду Заблокировать. Чтобы удалить учётную запись, нажмите Удалить пользователя и подтвердите действие.
Нельзя заблокировать, удалить или сбросить пароль либо ключ TOTP учётной записи под которой осуществлен вход. Также нельзя заблокировать или удалить последнего активного администратора. При достижении этих ограничений выполнение команды будет отклонено. Как минимум одна системная запись с ролью Администратор должна оставаться активной.
Различие аудитора и администратора
Пользователь с ролью Аудитор имеет только доступ к событиям событий аудита. У него нет прав для управления настройками и пользователями. Доступ такого типа обычно предоставляется сотрудникам информационной безопасности.